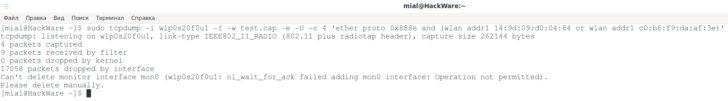
В настоящее время сетевой трафик играет важную роль в нашей повседневной жизни. Из-за его значимости и разнообразия, необходимо иметь надежное и мощное средство для его анализа. В этой статье мы рассмотрим tcpdump — утилиту командной строки, которая позволяет захватывать и анализировать сетевые пакеты.
Tcpdump позволяет в режиме реального времени отслеживать и анализировать передаваемые данные в сети. Он может быть использован для различных целей, таких как мониторинг сети, тестирование сетевых приложений и обнаружение сетевых проблем. Программа работает на большинстве популярных операционных систем, включая Linux, Windows и macOS.
Tcpdump обладает мощными возможностями, позволяющими фильтровать пакеты по различным параметрам, таким как IP-адрес, порт, протокол и многое другое. С его помощью можно анализировать исходящий и входящий трафик, а также идентифицировать и решать проблемы сетевого соединения. С помощью tcpdump можно прослушивать VoIP-трафик (например, SIP) или отслеживать события на сетевом оборудовании, таком как маршрутизаторы Cisco.
Tcpdump является мощным инструментом для анализа сетевых пакетов, и он доступен для скачивания бесплатно. В этой статье мы рассмотрели лишь некоторые примеры его использования, но на самом деле он обладает множеством функций и возможностей. Если вы заинтересовались tcpdump, рекомендуется изучить его подробнее и использовать его в своих проектах.
Преимущества использования tcpdump
Основным преимуществом tcpdump является его мощная и гибкая функциональность. Он поддерживает множество протоколов, включая TCP, UDP, ICMP, ARP и многие другие. Благодаря этому, tcpdump может быть использован для мониторинга различных сетевых приложений, таких как SIP-телефония или Cisco VoIP-системы.
Другим важным преимуществом tcpdump является его способность фильтровать исходящий и входящий трафик в соответствии с определенными правилами. Например, вы можете настроить tcpdump для отображения только пакетов, направленных на определенный порт или с определенным исходящим или входящим IP-адресом. Это позволяет вам сосредоточиться только на необходимой информации и упростить анализ.
Кроме того, tcpdump позволяет сохранять захваченные пакеты в файлы дампа, которые могут быть проанализированы в любое удобное время. Это особенно полезно при решении проблем сетевого соединения или при изучении атак на сетевую инфраструктуру.
Наконец, необходимо отметить простоту использования tcpdump. Он имеет простой и интуитивно понятный синтаксис командной строки, что делает его доступным для начинающих пользователей. Кроме того, существует множество руководств и примеров использования tcpdump, которые помогут вам быстро освоить этот инструмент.
В целом, tcpdump является мощным и удобным инструментом для анализа сетевых пакетов в операционных системах Linux и Windows. Он позволяет эффективно отслеживать и решать проблемы сетевого соединения, а также изучать сетевую инфраструктуру.
Основные функции tcpdump
Tcpdump также позволяет сохранять собранные пакеты в файле дампа для дальнейшего анализа или передачи другим специалистам. Файл дампа может быть особенно полезен для отладки и исследования проблем сети или протоколов.
Tcpdump поддерживает различные типы протоколов, включая TCP, UDP, ICMP, IPv4, IPv6 и многие другие. Это делает его мощным инструментом для анализа как локальных, так и удаленных сетей.
Примеры использования tcpdump включают мониторинг сетевого трафика в режиме реального времени, анализ сессий VoIP (например, протокола SIP), отладку сетевых проблем, обнаружение плохо настроенной сети или подозрительной активности, а также многие другие сценарии.
В целом, использование tcpdump может значительно упростить и ускорить процесс анализа сетевых пакетов, а также помочь в выявлении и устранении проблем в сети или протоколах. Это мощный инструмент, который должен быть в арсенале каждого сетевого администратора и специалиста по безопасности.
Установка и настройка tcpdump
Для использования tcpdump необходимо сначала скачать и установить его на компьютер. В зависимости от операционной системы, процесс установки может немного отличаться.
Если вы используете Windows, вы можете скачать tcpdump с официального сайта и следовать инструкции по установке. После установки вы можете использовать tcpdump через командную строку.
Для пользователей Linux tcpdump является стандартной утилитой и, вероятно, уже установлен на вашем компьютере. Если вы не уверены, можно проверить наличие tcpdump в терминале командой «tcpdump -v». Если утилита не найдена, вы можете установить ее, используя менеджер пакетов вашей дистрибуции Linux.
После успешной установки tcpdump, вам необходимо настроить его для захвата пакетов. В tcpdump вы можете указать логику захвата пакетов, определяя необходимые параметры, такие как порт, протокол, адрес и другие.
Примеры использования tcpdump могут помочь вам понять, как настроить фильтры для захвата нужных пакетов. Например, вы можете использовать tcpdump для отслеживания SIP-трафика, указав фильтр «-s0 port 5060». Это позволит tcpdump захватить все пакеты, передаваемые через порт 5060, который используется для протокола SIP.
Благодаря гибким возможностям настройки и широкому функционалу tcpdump является мощным инструментом для анализа сетевых пакетов в операционных системах Windows и Linux.
Установка tcpdump в Windows
Установка tcpdump в операционную систему Windows зависит от используемых инструментов и их настроек. Для установки tcpdump в Windows можно воспользоваться следующими шагами:
- Скачайте необходимую версию tcpdump для Windows с официального сайта или из других надежных источников.
- Разархивируйте скачанный архив с tcpdump.
- Откройте командную строку и перейдите в папку с разархивированными файлами tcpdump.
- Для использования tcpdump в командной строке введите нужную команду, например, tcpdump -i eth0 -n port 80.
- Просматривайте и анализируйте захваченные пакеты данных с помощью tcpdump.
Стоит отметить, что для корректной работы tcpdump в Windows может потребоваться дополнительная установка и настройка драйверов сетевых интерфейсов. Также необходимо иметь соответствующие привилегии для запуска tcpdump.
Примеры использования tcpdump в Windows могут включать мониторинг SIP-трафика для отладки VoIP-систем, анализ сетевых протоколов в сети Cisco, отслеживание определенного порта для выявления вредоносных действий и многое другое.
Установка tcpdump в Linux
Для установки tcpdump в операционной системе Linux вы можете использовать пакетный менеджер вашего дистрибутива. Например, если вы используете Debian или Ubuntu, вы можете выполнить следующую команду в терминале:
sudo apt-get install tcpdump
Если же ваш дистрибутив использует пакетный менеджер yum, такой как CentOS или Fedora, выполните следующую команду:
sudo yum install tcpdump
После установки tcpdump на вашем Linux-устройстве вы будете готовы к выполнению дампа сетевого трафика и анализу пакетов.
Примеры использования tcpdump в Linux:
— Для захвата пакетов на определенном порту (например, порт 80) вы можете выполнить следующую команду:
sudo tcpdump port 80
— Чтобы захватить пакеты только с указанным IP-адресом в исходящем или входящем трафике, используйте следующую команду:
sudo tcpdump host 192.168.0.1
Установив tcpdump на ваше Linux-устройство, вы получите мощный инструмент для анализа сетевого трафика, который может быть использован для отладки сетевых проблем, мониторинга трафика и других задач.
Настройка tcpdump для захвата пакетов
Настройка tcpdump для захвата пакетов может варьироваться в зависимости от операционной системы, на которой вы используете этот инструмент. Для Windows:
1. Начните скачивание tcpdump с официального сайта. При необходимости выберите версию для Windows.
2. После завершения загрузки, откройте командную строку и перейдите в папку, в которую был скачан tcpdump.
3. Для запуска tcpdump введите команду «tcpdump -i ИМЯ_ИНТЕРФЕЙСА». Замените «ИМЯ_ИНТЕРФЕЙСА» на имя сетевого интерфейса, через который вы хотите захватывать пакеты.
В Linux настройка tcpdump может различаться:
1. Откройте терминал и введите команду «sudo apt-get install tcpdump», чтобы установить tcpdump на вашу систему.
2. После успешной установки tcpdump можно запустить командой «sudo tcpdump -i ИМЯ_ИНТЕРФЕЙСА», вместо «ИМЯ_ИНТЕРФЕЙСА» укажите имя сетевого интерфейса, через который вы хотите прослушивать пакеты.
Независимо от операционной системы, после настройки tcpdump для захвата пакетов вы можете использовать различные флаги и параметры, чтобы уточнить прослушиваемый порт, ip-адрес или другие параметры сетевого трафика. Также с помощью tcpdump можно анализировать сетевой трафик на устройствах Cisco и других сетевых оборудованиях.
Примеры использования tcpdump могут содержать команды, такие как «tcpdump -i eth0 tcp port 80», чтобы захватить пакеты TCP, которые проходят через интерфейс eth0 на порту 80.
Таким образом, настройка tcpdump для захвата пакетов очень полезна при анализе сетевого трафика и может быть использована на различных операционных системах.
Примеры использования tcpdump для захвата пакетов по порту
Для использования tcpdump для захвата пакетов по порту необходимо выполнить следующие шаги:
- Установка tcpdump: Если вы используете Windows, вы можете скачать tcpdump с официального сайта и выполнить установку. В Linux, tcpdump может быть установлен с помощью пакетного менеджера вашего дистрибутива.
- Запуск tcpdump: Для захвата пакетов по определенному порту, нужно запустить tcpdump с указанием порта, используя ключ -i (interface) и опцию -n (показывать числовые значения IP-адресов и портов).
- Пример использования tcpdump: Например, для захвата пакетов по порту 5060 (порт, используемый протоколом SIP), можно использовать следующую команду в Linux:
tcpdump -i eth0 -n port 5060.
Таким образом, tcpdump может быть использован для анализа пакетов, отправляемых и принимаемых через определенный порт. Применение tcpdump в комбинации с указанием нужного порта позволяет анализировать трафик протокола SIP или других протоколов, работающих через определенный порт.
| Key | Description |
|---|---|
| -i | Указывает интерфейс, через который нужно захватывать пакеты. |
| -n | Показывает числовые значения IP-адресов и портов вместо их имен. |
| port | Опция для указания порта, по которому нужно захватывать пакеты. |
Примеры использования tcpdump
Ниже приведены несколько примеров, которые показывают, как можно использовать tcpdump:
Захват пакетов SIP:
Для захвата пакетов, связанных с протоколом SIP, вы можете использовать следующую команду:
tcpdump -i eth0 udp port 5060Эта команда захватывает все пакеты SIP, проходящие через интерфейс eth0.
Захват пакетов на конкретном порту:
Если вы хотите захватить пакеты, только на определенном порту, вы можете использовать следующую команду:
tcpdump -i eth0 port 80Эта команда захватывает все пакеты, проходящие через интерфейс eth0 и имеющие порт 80.
Захват пакетов с IP-адресом назначения:
Если вы хотите захватить пакеты с определенным IP-адресом назначения, вы можете использовать следующую команду:
tcpdump -i eth0 dst host 192.168.0.1Эта команда захватывает все пакеты, направленные на IP-адрес 192.168.0.1, проходящие через интерфейс eth0.
Вот несколько примеров использования tcpdump в различных сценариях. Не забывайте, что tcpdump также поддерживает множество других функций и опций, которые позволяют более детальный анализ и фильтрацию пакетов.
Надеюсь, эти примеры помогут вам начать использовать tcpdump для анализа сетевого трафика в Windows и Linux.
Видео:
3.Network traffic analysis and troubleshooting. Tcpdump
3.Network traffic analysis and troubleshooting. Tcpdump by NetSkills. Видеоуроки. Cisco, zabbix, linux. 20,940 views 3 years ago 38 minutes
How To Use TCPDUMP From Basic To Advanced | TCPDUMP Tutorial
How To Use TCPDUMP From Basic To Advanced | TCPDUMP Tutorial by Sianets 2,141 views 5 months ago 27 minutes
Основы Wireshark. Настройка, захват и расшифровка трафика
Основы Wireshark. Настройка, захват и расшифровка трафика by Pulse 263,112 views 4 years ago 20 minutes
Вопрос-ответ:
Какое программное обеспечение нужно для анализа сетевых пакетов с помощью tcpdump?
Для анализа сетевых пакетов с помощью tcpdump вам понадобится установить саму утилиту tcpdump на вашей операционной системе. Tcpdump распространяется бесплатно и может быть загружен с официального сайта проекта или установлен с помощью менеджера пакетов вашей операционной системы.
Как использовать tcpdump для анализа сетевых пакетов?
Чтобы начать анализ сетевых пакетов с помощью tcpdump, вам нужно открыть терминал и ввести команду tcpdump, за которой следует набор опций. Например, вы можете выполнить команду «tcpdump -i eth0» для захвата пакетов с интерфейса eth0. Tcpdump будет выводить захваченные пакеты в реальном времени в терминале.


